Kieszonkowy sejf na dane: jak wybrać pendrive z szyfrowaniem, który naprawdę dba o poufność
-
Wiktoria Malinowska
-
2026-04-26
Kieszonkowy sejf na dane: jak wybrać pendrive z szyfrowaniem, który naprawdę dba o poufność
Przenośne nośniki USB są jak klucze do biura – wygodne, ale łatwe do zgubienia. Aby Twoje materiały finansowe, dokumenty kadrowe czy prototypy nie wpadły w niepowołane ręce, potrzebujesz nośnika, który działa jak kieszonkowy sejf. Ten artykuł pomoże Ci wybrać pendrive z szyfrowaniem, który nie tylko brzmi bezpiecznie w marketingu, ale rzeczywiście chroni poufność danych. Pokażemy różnice między rozwiązaniami sprzętowymi i programowymi, wyjaśnimy certyfikacje (np. FIPS 140-2/3), wskażemy mechanizmy obrony przed atakami oraz podpowiemy, jak skonfigurować urządzenie krok po kroku. Jeśli celem jest pendrive szyfrowany poufności w praktyce, a nie tylko w nazwie – jesteś we właściwym miejscu.
Dlaczego bezpieczny pendrive to dziś konieczność
Od lat obserwujemy rosnącą mobilność pracy: audytorzy zabierają raporty do klientów, specjaliści IT przewożą logi i obrazy systemów, a kadry przenoszą poufne dokumenty z danymi osobowymi. Zgubiony lub skradziony pendrive bez odpowiedniej ochrony może stać się wylęgarnią naruszeń RODO, reputacyjnych kryzysów i strat finansowych. Co gorsza, ryzyko nie ogranicza się do utraty – istnieje także zagrożenie manipulacji zawartością, wstrzyknięcia złośliwego oprogramowania, a nawet wykorzystania podatności kontrolera (tzw. BadUSB).
Bezpieczny nośnik powinien zapewnić, że nawet gdy wyląduje w cudzej kieszeni, nikt nie odczyta danych bez poprawnych poświadczeń, a sama elektronika jest odporna na proste sztuczki atakujących. Tylko wtedy możemy mówić o efekcie „kieszonkowego sejfu”. I właśnie do takiej roli pasuje właściwie dobrany pendrive szyfrowany poufności – jeden z najbardziej praktycznych środków ochrony poza serwerownią.
Jak działa szyfrowanie na nośnikach USB
Szyfrowanie sprzętowe vs. programowe
W uproszczeniu istnieją dwa główne podejścia:
- Szyfrowanie sprzętowe – logika kryptograficzna działa w samym nośniku (bez instalowania oprogramowania na komputerze). Klucz główny nie opuszcza bezpiecznego układu, a operacje są wykonywane wewnątrz kontrolera lub dedykowanego secure element. Zaletą jest odporność na część ataków z hosta, brak konieczności uprawnień administratora oraz często wyższa wydajność i lepsza ergonomia dla użytkownika.
- Szyfrowanie programowe – dane są szyfrowane po stronie komputera (np. przy użyciu kontenera VeraCrypt czy narzędzi producenta). Choć to rozwiązanie bywa tańsze i elastyczne, zależy od jakości konfiguracji, haseł i środowiska hosta. Na zainfekowanym komputerze klucze i PIN-y można podejrzeć poprzez keyloggery czy malware.
W środowiskach o podwyższonym ryzyku (IT, administracja, konsulting, sektor publiczny) częściej rekomenduje się nośniki z szyfrowaniem sprzętowym, najlepiej z certyfikatami bezpieczeństwa i dodatkową warstwą ochrony fizycznej.
Algorytmy i tryby szyfrowania
Sam skrót „AES-256” to za mało, by ocenić dojrzałość konstrukcji. Istotne są:
- AES-256 XTS – współczesny, rekomendowany tryb do szyfrowania nośników (lepsza odporność na manipulacje blokami danych niż CBC). To częsty wybór w certyfikowanych rozwiązaniach.
- Mechanizmy PBKDF (np. PBKDF2, Argon2) – używane do wzmocnienia haseł użytkownika przed atakami słownikowymi i brute-force (duża liczba iteracji, salt).
- TRNG – True Random Number Generator, do generowania kluczy i materiału kryptograficznego.
- Integralność i uwierzytelnianie – schematy HMAC/CMAC, podpisy cyfrowe firmware oraz mechanizmy przeciwdziałające manipulacji danymi.
Warto szukać jasnych specyfikacji potwierdzających powyższe elementy, a nie tylko marketingowych haseł. To różnica między zwykłym gadżetem a rozwiązaniem klasy „pendrive szyfrowany poufności”.
Certyfikacje bezpieczeństwa: FIPS, Common Criteria i inne
Nie każda naklejka „secure” ma tę samą wagę. Najczęściej spotkasz:
- FIPS 140-2/140-3 – standard NIST oceniający moduły kryptograficzne. Poziomy (Level 1–4) opisują m.in. zabezpieczenia tamper-evident/tamper-resistant. Dla nośników USB popularny jest Level 3.
- Common Criteria – ocena bezpieczeństwa rozwiązań IT według Protection Profiles i poziomów zaufania (EAL). Rzadsze w pendrive’ach, ale spotykane.
- Inne atesty – np. BSI, NATO Restricted, wewnętrzne dopuszczenia korporacyjne. Zawsze weryfikuj numery certyfikatów w publicznych rejestrach (CMVP/NIST).
Certyfikacje nie są gwarancją absolutną, ale są mocnym sygnałem jakości procesu i implementacji. Jeśli priorytetem jest poufność danych, warto wybrać model z potwierdzoną walidacją.
Odporność na BadUSB i bezpieczeństwo firmware
Ataki z rodziny BadUSB polegają na przeprogramowaniu kontrolera, by udawał on np. klawiaturę i wstrzykiwał komendy. Zaawansowane pendrive’y bronią się poprzez:
- Podpisane, weryfikowane firmware (secure boot w kontrolerze),
- Blokadę aktualizacji poza trybem autoryzowanym,
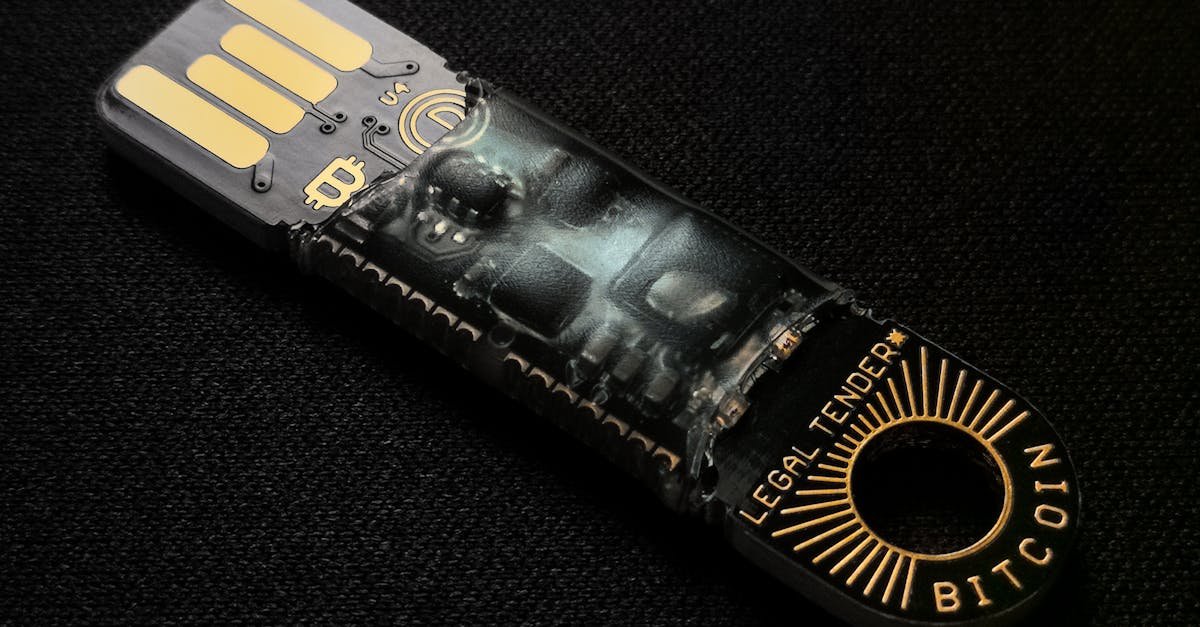
- Epoxy potting i osłony fizyczne utrudniające dostęp do kości pamięci i interfejsów debug.
Jeśli producent deklaruje ochronę przed BadUSB, sprawdź, jak jest osiągana i czy towarzyszą temu certyfikacje lub niezależne audyty.
Co czyni pendrive naprawdę bezpiecznym
Uwierzytelnianie: PIN, hasło, klawiatura sprzętowa, biometria
Najsilniejsze szyfrowanie na nic się zda, jeśli uwierzytelnianie jest słabe. Najczęściej spotykane metody:
- PIN na wbudowanej klawiaturze – np. iStorage datAshur Pro2 czy wybrane modele Kingston/Apricorn oferują fizyczne wprowadzenie PIN-u na obudowie. Zmniejsza to ryzyko przechwycenia przez keylogger na komputerze.
- Hasło – uniwersalne, ale wymagające polityk złożoności i mechanizmów PBKDF (dużo iteracji). W rozwiązaniach firmowych warto wymuszać passphrases zamiast krótkich haseł.
- Biometria – wygodna, lecz często działa jako drugi czynnik, nie zastępnik solidnego PIN-u/hasła. Należy sprawdzić, czy dane biometryczne są przechowywane w bezpiecznym elemencie, a nie w prostym kontrolerze.
- 2FA – w niektórych modelach (np. sterowanych aplikacją) możliwe jest dodanie drugiego czynnika (TOTP, uwierzytelnianie z telefonu). Dobrze, gdy to opcja, nie jedyna droga.
W kontekście „pendrive szyfrowany poufności” liczy się także komfort: użytkownik musi być w stanie szybko i bezpiecznie odblokować nośnik w terenie, bez bezużytecznych protez, które kończą się zapisywaniem PIN-u na karteczce.
Ochrona przed bruteforce, blokady i kasowanie kryptograficzne
Rozsądny nośnik implementuje:
- Limit prób (np. 10) i progresywne opóźnienia,
- Kryptograficzne zerowanie klucza po przekroczeniu limitu (bez możliwości odzysku),
- Oddzielne role (Admin/User) i polityki haseł,
- Tryb tylko do odczytu (przełącznik lub opcja w aplikacji), przydatny przeciw malware i przy zabezpieczeniu integralności dowodów/dostaw.
Jeśli urządzenie ma opcję „samozniszczenia” klucza przy anomaliach (tzw. zeroization), upewnij się, że ten proces jest dobrze opisany i kontrolowany przez administratora.
Design fizyczny: trwałość i odporność na manipulacje
Wysokiej klasy pendrive’y mają metalowe, monolityczne obudowy, zalanie żywicą (epoxy), uszczelnienia IP67/IP68, a czasem mechaniczne zabezpieczenia portu. Takie konstrukcje:
- Utrudniają atak na kości NAND (bezpośredni odczyt BGA/TSOP),
- Chronią przed mikrosondowaniem i dostępem do interfejsów testowych,
- Ograniczają skutki upadków, zalania, skrajnych temperatur.
To drobiazgi, które w praktyce często decydują, czy mówimy o rzeczywistym „kieszonkowym sejfie”, czy tylko ładnej obudowie.
Funkcje klasy korporacyjnej
- Numer seryjny i inwentaryzacja – widoczny w systemie i na obudowie, integracja z systemami DLP/MDM,
- Zdalne zarządzanie – reset, odblokowanie administracyjne, polityki haseł, geofencing (w modelach sterowanych aplikacjami),
- Logi – próby odblokowania, zmiany polityk, aktualizacje firmware,
- Tryb audit – bezpieczny dostęp read-only dla kontroli/dowodów.
W dużych organizacjach to nie dodatki, a konieczność – i kryterium odróżniające urządzenia konsumenckie od profesjonalnych.
Prawo i standardy: co wymaga poufność
RODO, ISO 27001, NIS2 – co z tego wynika dla USB
W Unii Europejskiej RODO nakłada obowiązek wdrożenia adekwatnych środków technicznych i organizacyjnych. Dla danych w ruchu (np. przenoszonych na pendrive’ach) oznacza to w praktyce szyfrowanie oraz kontrolę dostępu. W ramach ISO/IEC 27001 i powiązanych norm (np. 27002) kładzie się nacisk na klasyfikację informacji, zarządzanie nośnikami, a także bezpieczne usuwanie danych. Dyrektywa NIS2 zwiększa wymagania dla podmiotów kluczowych i ważnych, co często skutkuje ujednoliceniem polityk na rzecz nośników z walidacją FIPS i centralnym zarządzaniem.
DPIA, polityka kluczy i odzyskiwanie
Dla danych wrażliwych (np. medycznych, finansowych, kadrowych) warto przeprowadzić DPIA – analizę ryzyka i wpływu na prywatność. W jej wyniku powinna powstać polityka kluczy: kto może odblokować nośnik, gdzie przechowywany jest klucz odzyskiwania (escrow), czy dozwolone jest rozdzielenie ról (Admin/User) oraz jak wygląda procedura bezpiecznego wycofania nośnika (kasowanie kryptograficzne, potwierdzenie audytowe).
Wydajność i ergonomia: szybkość też ma znaczenie
Przepustowość, interfejs i wpływ szyfrowania
Standard USB 3.2 Gen 1 (5 Gb/s) i Gen 2 (10 Gb/s) to dziś norma. Szyfrowanie sprzętowe zwykle nie jest wąskim gardłem, lecz architektura kontrolera i rodzaj pamięci NAND już tak. Spodziewaj się, że bezpieczne modele oferują stabilne transfery rzędu 100–300 MB/s odczytu oraz niższy zapis, zależnie od pojemności i klasy pamięci. Jeśli często przenosisz duże pliki (VM, obraz dysku), uwzględnij to w wyborze.
Pojemność, trwałość NAND i tryb read-only
Większość nośników korzysta z pamięci TLC z wewnętrznym buforowaniem pseudo-SLC. Dla intensywnego zapisu i długowieczności rozważ wyższe pojemności (więcej równoległości, większa rezerwa) i modele deklarujące wzmocnione wear-leveling. Obecność sprzętowego przełącznika tylko do odczytu bywa bezcenna podczas pracy na niesprawdzonych komputerach – chroni przed infekcją z hosta i przypadkową modyfikacją.
Kompatybilność i łatwość wdrożenia
Wybieraj urządzenia, które działają bez sterowników na Windows, macOS i Linux. Jeśli vendor wymaga dedykowanej aplikacji, upewnij się, że nie wymaga uprawnień administratora i ma wersję przenośną. W środowiskach z blokadami aplikacji preferowane są klawiatury sprzętowe na obudowie. To często decyduje, czy użytkownicy zaakceptują politykę bezpieczeństwa, czy będą szukać ułatwień.
Lista kontrolna: jak wybrać pendrive z szyfrowaniem
- Model szyfrowania: sprzętowe AES-256 w trybie XTS (preferowane), jasny opis PBKDF i TRNG.
- Certyfikacje: weryfikowalna walidacja FIPS 140-2/140-3 (poziom 3 mile widziany) lub alternatywne certyfikacje; sprawdź numery w CMVP/NIST.
- Uwierzytelnianie: PIN na klawiaturze lub hasło z wymuszonymi politykami; opcjonalnie 2FA; unikanie „samej” biometrii jako jedynego czynnika.
- Ochrona przed brute-force: limit prób, opóźnienia, automatyczne zerowanie klucza po przekroczeniu limitu.
- Odporność fizyczna: metalowa obudowa, epoxy, IP67/IP68, odporność na wstrząsy, uszczelnienia.
- Bezpieczeństwo firmware: podpisany firmware, blokada nieautoryzowanych aktualizacji, ochrona przed BadUSB.
- Funkcje korporacyjne: role Admin/User, logi, numer seryjny, zdalne zarządzanie, tryb audit/read-only.
- Wydajność: stabilne transfery, USB 3.2, realne testy niezależne.
- Kompatybilność: Windows/macOS/Linux bez sterowników; wsparcie trybu bez uprawnień admina.
- Wsparcie i cykl życia: długość aktualizacji firmware, dostępność wsparcia, jasne procedury RMA i kasowania kryptograficznego.
Ta lista to praktyczny filtr, który pozwala oddzielić prawdziwy „pendrive szyfrowany poufności” od produktów wyłącznie marketingowo „bezpiecznych”.
Dobór do zastosowań: które cechy są krytyczne
Użytkownicy indywidualni i SOHO
- Prostota: klawiatura sprzętowa lub łatwa aplikacja bez instalacji.
- Tryb read-only: jedną dźwignią ograniczasz ryzyko złośliwego oprogramowania.
- Odzyskiwanie: bezpieczny mechanizm resetu bez utraty kontroli (uwaga: reset zwykle niszczy dane – miej kopię zapasową).
Firmy i administracja publiczna
- FIPS 140-2/3: najlepiej poziom 3; to często wymóg polityk bezpieczeństwa.
- Role i audyt: konta Admin/User, polityki haseł, logi, integracja z inwentaryzacją.
- Zarządzanie flotą: możliwość zdalnych resetów, polityk i raportowania incydentów.
IT/OT, teren, służby
- Rugged: IP67/IP68, odporność na kurz, wodę i uderzenia.
- Sprzętowe odblokowanie: klawiatura na obudowie (bez zaufania do hosta),
- Szybki odczyt: obrazy systemów, logi – liczy się sprawność i stabilność transferu.
Przykładowe, znane linie produktów i na co zwrócić uwagę
Poniżej kilka serii często rozważanych w kontekście bezpiecznych nośników. Zawsze weryfikuj bieżące specyfikacje i numery certyfikacji na stronach producentów i w rejestrach NIST, ponieważ statusy mogą się zmieniać:
- Kingston IronKey (np. D300S, S1000, DataTraveler 2000) – szeroka paleta modeli, w tym z klawiaturą sprzętową (DT2000) i warianty z walidacją FIPS 140-2 Level 3. Sprawdź funkcje polityk, numery seryjne i zgodność z Twoimi systemami.
- Apricorn Aegis Secure Key (np. 3.0, 3NXC) – klawiatura sprzętowa, bogate polityki haseł, tryb read-only, autodestrukcja klucza. Wybrane modele posiadają walidacje FIPS 140-2; zweryfikuj konkretny numer w CMVP.
- iStorage datAshur Pro2 – klawiatura na obudowie, odporność fizyczna, z reguły deklarowana walidacja FIPS 140-2 Level 3; sprawdź aktualne wpisy i dokumentację producenta.
- SecureDrive/ SecureUSB (KP/BT) – modele z klawiaturą lub sterowane aplikacją mobilną (BT), rozbudowane funkcje zarządzania (geofencing, zdalne blokady). Wybieraj warianty z potwierdzoną walidacją kryptograficzną.
Ważne: niektóre produkty konsumenckie oferują jedynie oprogramowanie do szyfrowania plików bez sprzętowej ochrony kontrolera. Dla biznesu i administracji celuj w potwierdzone konstrukcje sprzętowe.
Konfiguracja bezpiecznego pendrive’a: krok po kroku
- Zweryfikuj autentyczność – kupuj wyłącznie z autoryzowanych kanałów, sprawdź plomby, numery seryjne i hash firmware (jeśli podany).
- Utwórz silne hasła/PIN – minimum 8–10 znaków dla PIN-u (gdy to możliwe), dla hasła preferuj 4+ słów w passphrase. Włącz wymuszenie polityk (długość, złożoność, rotacja).
- Skonfiguruj role – jeśli jest tryb Admin/User, zdefiniuj oba i zabezpiecz dane odzyskiwania (escrow) w sejfie firmowym lub menedżerze haseł o podwyższonej ochronie.
- Włącz ochronę przed brute-force – ustaw limit prób i opóźnienia; potwierdź, jak działa kasowanie kryptograficzne i czy wymaga potwierdzenia admina.
- Aktywuj tryb tylko do odczytu na nieznanych hostach – minimalizujesz ryzyko infekcji i sabotażu plików.
- Zaktualizuj firmware – jeśli producent wydaje łatki bezpieczeństwa i proces jest udokumentowany. Upewnij się, że aktualizacje są podpisane i weryfikowane.
- Przygotuj procedurę awaryjną – co robić przy zgubieniu/kradzieży: kogo powiadomić, jak odciąć dostęp zdalnie (jeśli wspierane), jak udokumentować incydent dla RODO.
Taka konfiguracja zmienia zwykły nośnik w prawdziwy „pendrive szyfrowany poufności” – odporny na najczęstsze błędy użytkowników i typowe wektory ataku.
Dobre praktyki użytkowania na co dzień
- Oddzielaj środowiska – nie wkładaj bezpiecznego pendrive’a do przypadkowych, niezarządzanych komputerów, a jeśli musisz, korzystaj z trybu read-only.
- Wyłącz AutoRun na stacjach roboczych; skanuj nośnik zaufanym antywirusem w trybie odczytu.
- Nie zapisuj PIN-ów na nośniku ani w etui; używaj menedżera haseł z 2FA.
- Regularnie archiwizuj krytyczne dane – szyfrowany pendrive nie zastępuje kopii zapasowej.
- Inwentaryzuj i etykietuj nośniki (klasyfikacja informacji), prowadź rejestr wydań i zwrotów.
- Bezpiecznie usuwaj – zamiast wielokrotnego nadpisywania, użyj funkcji kasowania kryptograficznego, jeśli dostępna.
Najczęstsze błędy i mity
- „Mam AES-256, więc jestem bezpieczny” – algorytm to nie wszystko; liczy się tryb (XTS), implementacja, generacja kluczy, zabezpieczenia przed brute-force i bezpieczeństwo firmware.
- „Biometria mnie uratuje” – bywa wygodna, ale w wielu produktach to dodatek. Zawsze weryfikuj, czy jest wsparta silnym PIN-em/hasłem i czy szablony są chronione w secure element.
- „Szyfruję w programie, to wystarczy” – na zainfekowanym hoście łatwo przechwycić hasło. Pendrive z szyfrowaniem sprzętowym ogranicza to ryzyko.
- „Zawsze odzyskam dane” – nie w dobrze zaprojektowanych rozwiązaniach. Przekroczenie limitu prób zwykle skutkuje bezpowrotną utratą klucza. Miej kopie zapasowe.
FAQ: krótkie odpowiedzi na ważne pytania
Czy każdy pendrive z napisem „secure” jest bezpieczny? Nie. Szukaj konkretnych, weryfikowalnych mechanizmów i certyfikacji. Unikaj rozwiązań bez jasnych opisów kryptografii i ochrony przed BadUSB.
Czy da się złamać hasło do szyfrowanego nośnika? Teoretycznie – każde słabe hasło. Praktycznie – przy dobrym PIN-ie/haśle, PBKDF, limicie prób i zerowaniu klucza – ryzyko realnego złamania jest znikome.
Windows, macOS, Linux – czy to zadziała? Dobre modele działają bez sterowników. Jeśli wymagana jest aplikacja, upewnij się, że producent wspiera główne systemy bez uprawnień admina.
Czy promieniowanie rentgenowskie na lotnisku uszkodzi dane? Nie powinno. Ważniejsze jest ryzyko fizyczne i kradzież – nośnik noś przy sobie, a nie w bagażu rejestrowanym.
Co jeśli zapomnę PIN? Przygotuj procedurę z kluczem odzyskiwania (jeśli wspierany) lub licz się z bezpowrotną utratą danych po resecie. To cena za prawdziwą poufność.
Przykładowy scenariusz wdrożenia w firmie
Firma konsultingowa klasyfikuje informacje i decyduje, że dokumenty z danymi osobowymi i finansowymi muszą być przenoszone wyłącznie na nośnikach z walidacją FIPS 140-2 L3 i klawiaturą sprzętową. Dział bezpieczeństwa konfiguruje polityki (PIN min. 10 cyfr, limit 10 prób, automatyczne zerowanie, tryb read-only na domyślnie nieznanych hostach). Nośniki są zarejestrowane w inwentarzu, oznakowane i przypisane do użytkowników. Procedura przewiduje zdalną blokadę (jeśli dostępna) i raport RODO przy utracie. Efekt: realna redukcja ryzyka wycieku przy minimalnym wpływie na wygodę pracy.
Ile to kosztuje i jak ocenić opłacalność
Bezpieczne pendrive’y kosztują więcej niż konsumenckie odpowiedniki. Dopłać za:
- Walidację FIPS (audyt, produkcja pod reżimem),
- Obudowę odporną na manipulacje i zalewanie żywicą,
- Klawiaturę sprzętową i dedykowane kontrolery,
- Wsparcie korporacyjne (zarządzanie flotą, logi, polityki).
W zamian zyskujesz istotne zmniejszenie ryzyka kar za RODO, strat reputacyjnych i przestojów operacyjnych. W zestawieniu z kosztem jednego incydentu bezpieczeństwa dopłata zwykle jest marginalna.
Jak weryfikować deklaracje producenta
- Sprawdź CMVP/NIST – czy moduł kryptograficzny ma aktywny wpis (Validation List) i dla jakiej wersji firmware.
- Poproś o dokumentację – whitepaper bezpieczeństwa, szczegóły PBKDF, opis procesu aktualizacji firmware i mechanizmów anti-tamper.
- Szukaj niezależnych recenzji i testów – zwłaszcza pod kątem BadUSB i odporności na brute-force.
Jeśli cokolwiek pozostaje niejasne, traktuj to jako ryzyko. Prawdziwy „pendrive szyfrowany poufności” stoi za swoimi deklaracjami konkretną, otwartą dokumentacją.
Checklist wdrożeniowy (TL;DR)
- Zdefiniuj klasy informacji i wymagania (RODO/ISO/NIS2).
- Wybierz modele z szyfrowaniem sprzętowym AES-256 XTS i walidacją FIPS 140-2/3.
- Wymuś silne PIN-y/hasła, limit prób, polityki Admin/User.
- Włącz tryb read-only na nieznanych hostach.
- Przygotuj escrow kluczy i procedurę incydentową.
- Inwentaryzuj nośniki i prowadź logi.
- Szkol użytkowników – krótko, praktycznie.
Podsumowanie: kieszonkowy sejf, nie gadżet
Dobry, sprzętowo szyfrowany pendrive to narzędzie, które realnie zmniejsza ryzyko – o ile jest mądrze wybrany i poprawnie skonfigurowany. Szukaj jasnych specyfikacji kryptografii, certyfikacji FIPS, mechanizmów obrony przed brute-force i BadUSB, odporności fizycznej oraz funkcji korporacyjnych. Zadbaj o silne PIN-y i polityki, korzystaj z trybu tylko do odczytu, miej plan na incydenty. Wtedy hasło „pendrive szyfrowany poufności” przestaje być sloganem, a staje się praktyką – Twoje dane naprawdę trafiają do kieszonkowego sejfu, który dba o poufność w terenie i poza biurem.
Zobacz również